Il tuo server Plex è un bersaglio: perché gli aggiornamenti tempestivi sono cruciali
Lo sfruttamento rapido delle vulnerabilità di Plex Media Server, che trasforma le reti domestiche in hub per il cryptomining e proxy, sottolinea una verità critica e spesso trascurata: il software consumer richiede una vigilanza di livello professionale.
Foto: Plex, Inc. / Wikimedia Commons (Public domain)
Pensi ancora che il tuo server multimediale domestico serva solo per lo streaming di film? Se utilizzi Plex Media Server e non lo hai aggiornato di recente, potrebbe fare molto di più di quanto immagini, come minare criptovalute per hacker o instradare traffico internet illecito attraverso il tuo indirizzo IP residenziale. Il recente e rapido sfruttamento di una catena di vulnerabilità soprannominata "Plex2Shell" serve come un duro monito che anche le applicazioni domestiche apparentemente più innocue possono diventare vettori di attacco significativi, trasformando gli hub di intrattenimento personali in partecipanti inconsapevoli di crimini informatici.
Solo pochi giorni fa, il 16 ottobre 2026, i dettagli tecnici e il codice proof-of-concept (PoC) per Plex2Shell sono stati resi pubblici. Questa catena di quattro vulnerabilità di Plex Media Server — tracciate come CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 e CVE-2026-96656 — consente agli attaccanti di eseguire codice arbitrario su un server esposto senza la necessità di credenziali valide, con gli stessi privilegi del servizio Plex stesso. Entro un giorno, il 17 ottobre 2026, è stato osservato uno sfruttamento nel mondo reale contro i server Plex esposti su internet, dimostrando quanto rapidamente i cybercriminali armino i nuovi exploit resi pubblici, come riportato da SecurityWeek.
Aggiornato, ma non protetto: il divario di sicurezza del consumatore
L'aspetto più allarmante degli attacchi Plex2Shell non è che esistessero vulnerabilità, ma che vengano attivamente sfruttate mesi dopo che le correzioni erano disponibili. Plex è stata avvisata dei bug il 27 luglio 2026 e ha rapidamente rilasciato versioni corrette (Plex Media Server 1.43.3.10861 e successive) entro l'inizio di agosto 2026, seguite da un avviso pubblico il 1° settembre 2026. Eppure, una significativa parte delle installazioni di Plex Media Server esposte su internet è rimasta su versioni più vecchie e vulnerabili, rendendole bersagli primari nel momento in cui l'exploit è diventato pubblico. Come shattered.io osserva, questa campagna è un potente promemoria che "aggiornato non significa protetto".
Questo divario tra la disponibilità delle patch e l'adozione da parte degli utenti evidenzia una differenza fondamentale tra la gestione del software aziendale e quella consumer. Mentre i reparti IT spesso impongono rigorose politiche di aggiornamento, gli utenti domestici spesso configurano un server Plex e poi si dimenticano in gran parte della manutenzione continua. Le impostazioni di aggiornamento automatico di Plex, dove disponibili (principalmente Windows e macOS), spesso sono predefinite su "Chiedi" piuttosto che su installazione automatica. Per le installazioni su dispositivi NAS, Linux o container Docker, sono in genere richiesti aggiornamenti manuali o l'intervento del gestore di pacchetti, aggiungendo un attrito che molti utenti semplicemente trascurano. Questa mancanza di aggiornamenti proattivi lascia una porta spalancata agli attaccanti, trasformando le librerie multimediali personali in passività.
Oltre i cryptominer: la minaccia insidiosa del tuo IP domestico come proxy
La conseguenza immediata di questi attacchi è il dispiegamento di miner di criptovalute, in particolare XMRig, che sfruttano la potenza di calcolo e l'elettricità del server compromesso per generare entrate per gli attaccanti. Gli utenti potrebbero notare che il loro server Plex funziona lentamente o si surriscalda in modo insolito, come riportato da Neowin. Tuttavia, la minaccia si estende ben oltre il degrado delle prestazioni e l'aumento delle bollette elettriche. Gli attaccanti stanno anche installando software proxy, a volte chiamato "myawesomeproxy", che trasforma il server della vittima in un nodo proxy residenziale.
È qui che il vero pericolo aumenta. Instradando il loro traffico attraverso la tua connessione internet domestica, gli attaccanti possono mascherare la loro identità, apparendo provenire da un indirizzo IP residenziale legittimo piuttosto che da infrastrutture sospette. Questa capacità potrebbe essere utilizzata per varie attività illecite, dall'accesso a VPN aziendali ed email alla facilitazione di frodi, rendendo il server Plex compromesso un complice involontario in schemi informatici più sofisticati. Le implicazioni sono gravi; come Ars Technica ci ricorda, un pacchetto software multimediale di terze parti vulnerabile è stato presumibilmente sfruttato nell'hack di LastPass del 2023, fornendo uno scenario da "incubo" di ciò che un server domestico compromesso può abilitare.
Un campanello d'allarme per gli ecosistemi multimediali domestici
La diffusa popolarità di Plex Media Server, spesso in esecuzione su dispositivi continuamente esposti a internet, lo rende un bersaglio attraente. La catena Plex2Shell stessa illustra un comune modello di attacco moderno: combinare diverse vulnerabilità individualmente di minore gravità in un percorso devastante per l'esecuzione di codice remoto non autenticata. I team di sicurezza focalizzati esclusivamente su punteggi CVSS elevati potrebbero de-prioritizzare tali bug, perdendo di vista il risultato critico del loro effetto combinato. Ciò sottolinea l'importanza di una sicurezza completa, non solo per le aziende, ma anche per le reti domestiche.
È imperativo che ogni proprietario di Plex Media Server agisca immediatamente. Verifica che il tuo server stia eseguendo la versione 1.43.3.10861 o successiva. In caso contrario, aggiornalo senza indugio. Oltre all'aggiornamento, gli utenti dovrebbero adottare una migliore igiene digitale: utilizzare password forti e uniche, considerare di limitare l'accesso a internet al tuo server Plex se l'accesso remoto non è strettamente necessario, o instradare il traffico esterno tramite un reverse proxy. Il tuo server multimediale domestico non è più solo una console di intrattenimento digitale; è una componente critica della tua impronta digitale personale che richiede vigilanza costante e solide pratiche di sicurezza.
L'exploit Plex2Shell è un potente promemoria che nel mondo interconnesso, la sicurezza delle nostre reti domestiche è vitale quanto quella dei nostri luoghi di lavoro. Non possiamo più permetterci di trattare i dispositivi consumer come preoccupazioni secondarie; sono sempre più i gateway per gli attaccanti che cercano di mettere piede nelle nostre vite digitali.
Ancora nessun argomento: apri il primo.
Altri articoli
Il restyling di Google Traduttore: un salto in avanti o solo un aggiornamento?
Il significativo restyling dell'interfaccia di Google Traduttore per Android promette un'esperienza utente più intuitiva, ma solleva la questione se sia un vero passo avanti nell'usabilità o semplicemente un necessario aggiornamento per stare al passo con i moderni standard di design.
Il crollo di Character.AI: un campanello d'allarme per l'etica nell'IA generata dagli utenti
Il fallimento e l'acquisizione parziale di Character.AI da parte di Disney, tra cause legali per suicidi di adolescenti, rivelano il delicato equilibrio etico che le piattaforme IA generate dagli utenti devono mantenere.
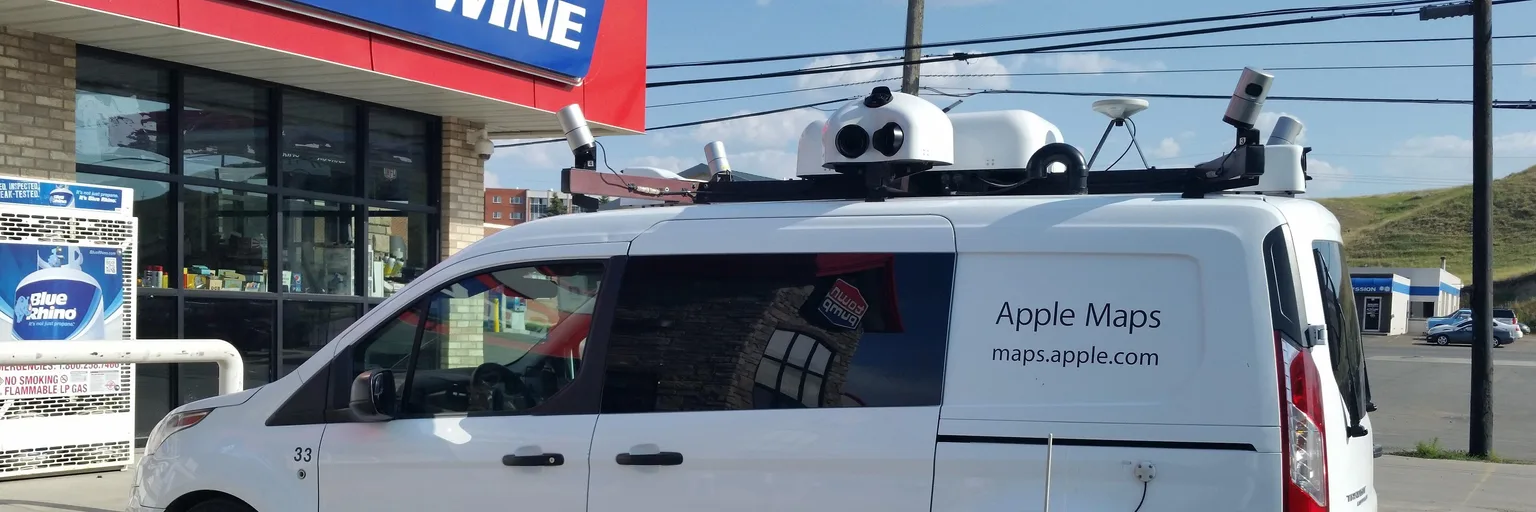
La svolta di Ford con Apple Maps: Google perde terreno nella corsa EV
La decisione di Ford di integrare Apple Maps nei suoi veicoli elettrici di prossima generazione, abbandonando Google per la navigazione principale, segna un punto di svolta nell'infotainment automobilistico e nella dipendenza degli OEM dagli ecosistemi delle grandi aziende tech.
Potenza Inespressa: Sblocca la Batteria Nascosta del Tuo Telefono
Prima di ricorrere a un power bank, considera che significativi miglioramenti della durata della batteria si trovano spesso nelle impostazioni trascurate dello smartphone, pronte a estendere l'autonomia giornaliera del tuo dispositivo.