Votre serveur Plex est une cible : pourquoi les mises à jour sont non négociables
L'exploitation rapide des vulnérabilités de Plex Media Server, transformant les réseaux domestiques en centres de cryptominage et de proxys, souligne une vérité critique et souvent négligée : les logiciels grand public exigent une vigilance de niveau professionnel.
Photo : Plex, Inc. / Wikimedia Commons (Public domain)
Pensez-vous toujours que votre serveur multimédia domestique ne sert qu'à diffuser des films ? Si vous utilisez Plex Media Server et ne l'avez pas mis à jour récemment, il pourrait faire bien plus que ce que vous imaginiez – comme miner de la cryptomonnaie pour des hackers ou acheminer du trafic Internet illicite via votre adresse IP résidentielle. L'exploitation récente et rapide d'une chaîne de vulnérabilités surnommée « Plex2Shell » nous rappelle brutalement que même les applications domestiques les plus inoffensives peuvent devenir des vecteurs d'attaque importants, transformant des centres de divertissement personnels en participants involontaires de la cybercriminalité.
Il y a quelques jours seulement, le 16 octobre 2026, les détails techniques et le code de preuve de concept (PoC) de Plex2Shell ont été rendus publics. Cette chaîne de quatre vulnérabilités de Plex Media Server – suivies sous les identifiants CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 et CVE-2026-96656 – permet aux attaquants d'exécuter du code arbitraire sur un serveur exposé sans avoir besoin d'identifiants valides, fonctionnant avec les mêmes privilèges que le service Plex lui-même. En l'espace d'une journée, le 17 octobre 2026, une exploitation réelle a été observée contre des serveurs Plex exposés à Internet, démontrant la rapidité avec laquelle les cybercriminels exploitent les failles nouvellement rendues publiques, comme l'a rapporté SecurityWeek.
Patché, mais non protégé: la faille de sécurité grand public
L'aspect le plus alarmant des attaques Plex2Shell n'est pas que des vulnérabilités existaient, mais qu'elles sont activement exploitées des mois après que les correctifs aient été disponibles. Plex a été informé des bugs le 27 juillet 2026 et a rapidement publié des versions patchées (Plex Media Server 1.43.3.10861 et versions ultérieures) début août 2026, suivies d'un avis public le 1er septembre 2026. Pourtant, une population significative d'installations de Plex Media Server exposées à Internet est restée sur des versions plus anciennes et vulnérables, les transformant en cibles privilégiées dès que l'exploit est devenu public. Comme le note shattered.io, cette campagne est un rappel puissant que « patché ne signifie pas protégé ».
Cet écart entre la disponibilité des correctifs et leur adoption par les utilisateurs souligne une différence fondamentale entre la gestion des logiciels d'entreprise et celle des logiciels grand public. Alors que les services informatiques imposent souvent des politiques de mise à jour rigoureuses, les utilisateurs à domicile installent fréquemment un serveur Plex et oublient ensuite en grande partie la maintenance continue. Les paramètres de mise à jour automatique de Plex, lorsqu'ils sont disponibles (principalement sous Windows et macOS), sont souvent configurés par défaut sur « Me demander » plutôt que sur l'installation automatique. Pour les installations sur des NAS, Linux ou des conteneurs Docker, des mises à jour manuelles ou l'intervention d'un gestionnaire de paquets sont généralement nécessaires, ajoutant une friction que de nombreux utilisateurs négligent tout simplement. Ce manque de mise à jour proactive laisse une porte grande ouverte aux attaquants, transformant les bibliothèques multimédias personnelles en failles de sécurité.
Au-delà des cryptomineurs: la menace insidieuse de votre IP domestique comme proxy
La conséquence immédiate de ces attaques est le déploiement de mineurs de cryptomonnaies, notamment XMRig, qui exploitent la puissance de calcul et l'électricité du serveur compromis pour générer des revenus pour les attaquants. Les utilisateurs pourraient remarquer que leur serveur Plex fonctionne lentement ou surchauffe, comme le rapporte Neowin. Cependant, la menace s'étend bien au-delà de la dégradation des performances et de l'augmentation des factures d'électricité. Les attaquants installent également des logiciels proxy, parfois nommés « myawesomeproxy », qui transforment le serveur de la victime en un nœud proxy résidentiel.
C'est là que le véritable danger s'intensifie. En acheminant leur trafic via votre connexion Internet domestique, les attaquants peuvent masquer leur identité, semblant provenir d'une adresse IP résidentielle légitime plutôt que d'une infrastructure suspecte. Cette capacité pourrait être utilisée pour diverses activités illicites, de l'accès aux VPN et aux e-mails d'entreprise à la facilitation de la fraude, faisant du serveur Plex compromis un complice involontaire dans des stratagèmes cybercriminels plus sophistiqués. Les implications sont graves; comme Ars Technica nous le rappelle, un package logiciel multimédia tiers vulnérable aurait été exploité lors du piratage de LastPass en 2023, offrant un scénario de « cauchemar » de ce qu'un serveur domestique compromis peut permettre.
Un signal d'alarme pour les écosystèmes multimédias domestiques
La popularité généralisée de Plex Media Server, souvent exécuté sur des appareils continuellement exposés à Internet, en fait une cible attrayante. La chaîne Plex2Shell elle-même illustre un schéma d'attaque moderne courant: combiner plusieurs vulnérabilités de gravité individuelle plus faible en un chemin dévastateur vers l'exécution de code à distance non authentifiée. Les équipes de sécurité se concentrant uniquement sur des scores CVSS élevés pourraient déprioriser de tels bugs, passant à côté du résultat critique de leur effet combiné. Cela souligne l'importance d'une sécurité complète, non seulement pour les entreprises, mais aussi pour les réseaux domestiques.
Il est impératif pour chaque propriétaire de Plex Media Server de prendre des mesures immédiates. Vérifiez que votre serveur exécute la version 1.43.3.10861 ou une version ultérieure. Si ce n'est pas le cas, mettez-le à jour sans délai. Au-delà de la simple mise à jour, les utilisateurs devraient adopter une meilleure hygiène numérique: utilisez des mots de passe forts et uniques, envisagez de restreindre l'accès à Internet à votre serveur Plex si l'accès à distance n'est pas strictement nécessaire, ou acheminez le trafic externe via un proxy inverse. Votre serveur multimédia domestique n'est plus seulement une console de divertissement numérique; c'est un composant critique de votre empreinte numérique personnelle qui exige une vigilance constante et des pratiques de sécurité robustes.
L'exploit Plex2Shell est un puissant rappel que dans le monde interconnecté, la sécurité de nos réseaux domestiques est tout aussi vitale que celle de nos lieux de travail. Nous ne pouvons plus nous permettre de traiter les appareils grand public comme des préoccupations secondaires; ils sont de plus en plus les portes d'entrée pour les attaquants cherchant à s'implanter dans nos vies numériques.
Aucun sujet pour l’instant : lancez le premier.
Plus d'articles
Le relooking de Google Traduction : un bond en avant ou une simple mise à jour ?
La refonte significative de l'interface de Google Traduction pour Android promet une expérience utilisateur plus intuitive, mais cela soulève la question de savoir s'il s'agit d'une véritable avancée en matière d'ergonomie ou simplement d'une modernisation nécessaire pour rester en phase avec l'évolution des standards de design.
La chute de Character.AI : un signal d'alarme pour l'éthique de l'IA générée par les utilisateurs
La faillite de Character.AI et son acquisition partielle par Disney, en plein cœur de poursuites judiciaires liées à des suicides d'adolescents, révèlent la ligne de crête éthique sur laquelle naviguent les plateformes d'IA générées par les utilisateurs.
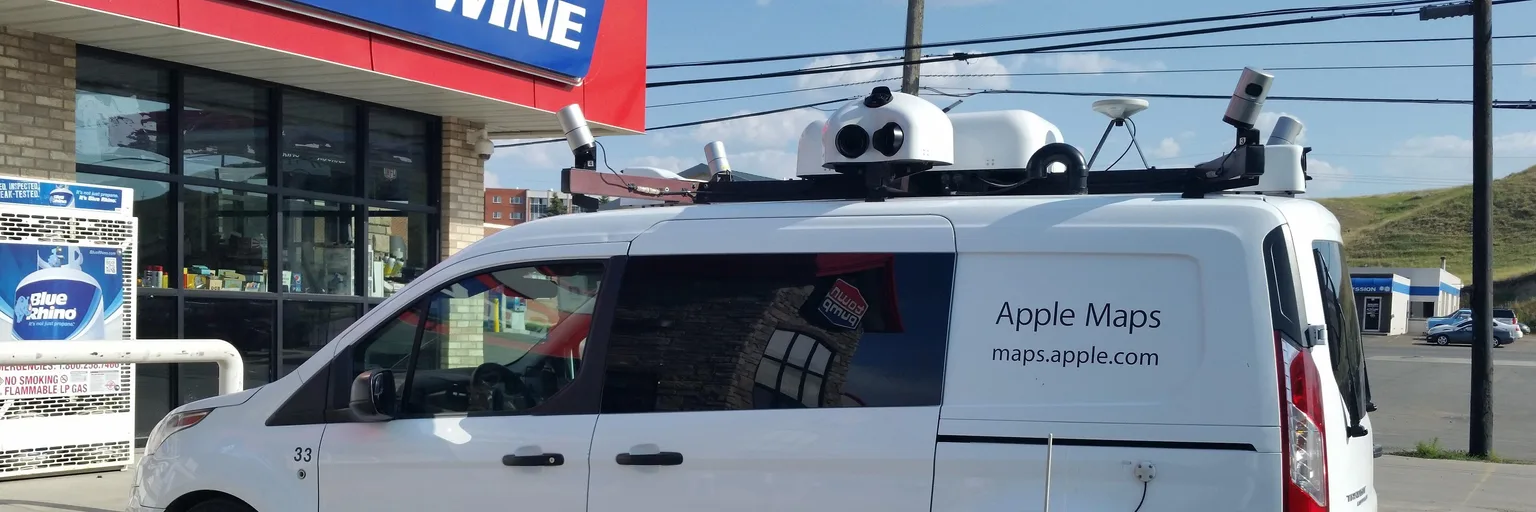
Le virage de Ford vers Apple Maps : Google perd du terrain sur les véhicules électriques
La décision de Ford d'intégrer Apple Maps dans ses véhicules électriques de nouvelle génération, délaissant Google pour la navigation principale, marque un tournant significatif dans l'infodivertissement automobile et la dépendance des constructeurs automobiles aux écosystèmes des géants technologiques.
Batterie de smartphone : Libérez la puissance cachée de votre appareil
Avant de vous tourner vers une batterie externe, sachez que des améliorations significatives de l'autonomie se cachent souvent dans les réglages de votre smartphone. Découvrez comment prolonger sa durée de vie quotidienne.