Ihr Plex Server ist ein Ziel: Warum zeitnahe Updates unerlässlich sind
Die rasche Ausnutzung von Plex Media Server-Schwachstellen, die Heimnetzwerke in Krypto-Mining- und Proxy-Hubs verwandelt, unterstreicht eine kritische und oft übersehene Wahrheit: Verbrauchersoftware erfordert professionelle Wachsamkeit.
Foto: Plex, Inc. / Wikimedia Commons (Public domain)
Denken Sie immer noch, dass Ihr Heim-Medienserver nur zum Streamen von Filmen da ist? Wenn Sie Plex Media Server betreiben und ihn in letzter Zeit nicht aktualisiert haben, tut er möglicherweise viel mehr, als Ihnen lieb ist – zum Beispiel Kryptowährungen für Hacker schürfen oder illegalen Internetverkehr über Ihre private IP-Adresse leiten. Die jüngste, schnelle Ausnutzung einer Reihe von Schwachstellen, die als „Plex2Shell“ bezeichnet werden, dient als drastische Erinnerung daran, dass selbst die scheinbar harmlosesten Heimanwendungen zu erheblichen Angriffsvektoren werden können, die persönliche Unterhaltungszentren zu unfreiwilligen Teilnehmern an Cyberkriminalität machen.
Erst vor wenigen Tagen, am 16. Oktober 2026, wurden technische Details und Proof-of-Concept (PoC)-Code für Plex2Shell veröffentlicht. Diese Kette von vier Plex Media Server-Schwachstellen – erfasst als CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 und CVE-2026-96656 – ermöglicht es Angreifern, beliebigen Code auf einem exponierten Server ohne gültige Anmeldeinformationen auszuführen, und zwar mit denselben Privilegien wie der Plex-Dienst selbst. Innerhalb eines Tages, am 17. Oktober 2026, wurde die Ausnutzung an internetzugänglichen Plex-Servern beobachtet, was zeigt, wie schnell Cyberkriminelle neu veröffentlichte Exploits instrumentalisieren, wie SecurityWeek berichtete.
Gepatcht, aber nicht geschützt: Die Sicherheitslücke bei Verbrauchern
Der alarmierendste Aspekt der Plex2Shell-Angriffe ist nicht, dass Schwachstellen existierten, sondern dass sie Monate nach Verfügbarkeit der Korrekturen aktiv ausgenutzt werden. Plex wurde am 27. Juli 2026 über die Fehler informiert und veröffentlichte umgehend gepatchte Versionen (Plex Media Server 1.43.3.10861 und höher) Anfang August 2026, gefolgt von einer öffentlichen Mitteilung am 1. September 2026. Dennoch blieb ein erheblicher Teil der internetzugänglichen Plex Media Server-Installationen auf älteren, anfälligen Builds, was sie in dem Moment, als der Exploit öffentlich wurde, zu Hauptzielen machte. Wie shattered.io feststellt, ist diese Kampagne eine eindringliche Erinnerung daran, dass „gepatcht nicht gleich geschützt“ ist.
Diese Lücke zwischen der Verfügbarkeit von Patches und deren Implementierung durch die Benutzer verdeutlicht einen grundlegenden Unterschied zwischen der Softwareverwaltung in Unternehmen und der bei Verbrauchern. Während IT-Abteilungen oft strenge Update-Richtlinien durchsetzen, richten Heimanwender einen Plex-Server häufig ein und vergessen dann größtenteils die fortlaufende Wartung. Die automatischen Update-Einstellungen von Plex, sofern verfügbar (meist Windows und macOS), sind oft standardmäßig auf „Fragen“ statt auf automatische Installation eingestellt. Bei Installationen auf NAS-Geräten, Linux oder Docker-Containern sind in der Regel manuelle Updates oder Eingriffe des Paketmanagers erforderlich, was eine Hürde darstellt, die viele Benutzer einfach übersehen. Dieser Mangel an proaktiven Updates öffnet Angreifern Tür und Tor und verwandelt persönliche Medienbibliotheken in Risikofaktoren.
Jenseits von Kryptominern: Die heimtückische Bedrohung Ihrer Heim-IP als Proxy
Die unmittelbare Folge dieser Angriffe ist die Bereitstellung von Kryptowährungs-Minern, insbesondere XMRig, die die Rechenleistung und den Strom des kompromittierten Servers nutzen, um Einnahmen für die Angreifer zu generieren. Benutzer könnten feststellen, dass ihr Plex-Server langsam oder ungewöhnlich heiß läuft, wie Neowin berichtet. Die Bedrohung geht jedoch weit über Leistungseinbußen und erhöhte Stromrechnungen hinaus. Angreifer installieren auch Proxy-Software, manchmal „myawesomeproxy“ genannt, die den Server des Opfers in einen privaten Proxy-Knoten verwandelt.
Hier eskaliert die wahre Gefahr. Indem Angreifer ihren Datenverkehr über Ihre Heim-Internetverbindung leiten, können sie ihre Identität verschleiern und scheinbar von einer legitimen privaten IP-Adresse statt von einer verdächtigen Infrastruktur stammen. Diese Fähigkeit könnte für verschiedene illegale Aktivitäten genutzt werden, vom Zugriff auf Unternehmens-VPNs und E-Mails bis hin zur Erleichterung von Betrug, wodurch der kompromittierte Plex-Server zu einem unwissenden Komplizen in komplexeren Cyber-Schemata wird. Die Auswirkungen sind schwerwiegend; wie Ars Technica uns erinnert, wurde ein anfälliges Medienserver-Softwarepaket eines Drittanbieters angeblich beim LastPass-Hack 2023 ausgenutzt, was ein „Albtraum-Szenario“ dessen darstellt, was ein kompromittierter Heimserver ermöglichen kann.
Ein Weckruf für Heim-Medien-Ökosysteme
Die weite Verbreitung von Plex Media Server, der oft auf Geräten läuft, die ständig dem Internet ausgesetzt sind, macht ihn zu einem attraktiven Ziel. Die Plex2Shell-Kette selbst veranschaulicht ein gängiges modernes Angriffsmuster: die Kombination mehrerer einzeln weniger schwerwiegender Schwachstellen zu einem verheerenden Weg zur nicht authentifizierten Remote-Code-Ausführung. Sicherheitsteams, die sich ausschließlich auf hohe CVSS-Scores konzentrieren, könnten solche Fehler depriorisieren und dabei das kritische Ergebnis ihrer kombinierten Wirkung übersehen. Dies unterstreicht die Bedeutung umfassender Sicherheit, nicht nur für Unternehmen, sondern auch für Heimnetzwerke.
Es ist für jeden Plex Media Server-Besitzer unerlässlich, sofort Maßnahmen zu ergreifen. Vergewissern Sie sich, dass Ihr Server Version 1.43.3.10861 oder höher ausführt. Wenn nicht, aktualisieren Sie ihn unverzüglich. Über das reine Aktualisieren hinaus sollten Benutzer eine bessere digitale Hygiene praktizieren: Verwenden Sie starke, einzigartige Passwörter, erwägen Sie, den Internetzugang zu Ihrem Plex-Server einzuschränken, wenn Fernzugriff nicht unbedingt erforderlich ist, oder leiten Sie externen Datenverkehr über einen Reverse-Proxy. Ihr Heim-Medienserver ist nicht länger nur eine digitale Unterhaltungskonsole; er ist ein kritischer Bestandteil Ihres persönlichen digitalen Fußabdrucks, der ständige Wachsamkeit und robuste Sicherheitspraktiken erfordert.
Der Plex2Shell-Exploit ist eine eindringliche Erinnerung daran, dass in der vernetzten Welt die Sicherheit unserer Heimnetzwerke genauso wichtig ist wie die unserer Arbeitsplätze. Wir können es uns nicht länger leisten, Verbrauchergeräte als zweitrangige Bedenken zu behandeln; sie sind zunehmend die Tore für Angreifer, die einen Zugang zu unserem digitalen Leben suchen.
Noch keine Themen: Eröffne das erste.
Weitere Artikel
Google Übersetzer: Ein Sprung nach vorn oder nur eine optische Überarbeitung?
Das umfassende Interface-Redesign von Google Übersetzer für Android verspricht eine intuitivere Benutzererfahrung. Doch ist dies ein echter Fortschritt in der Benutzerfreundlichkeit oder lediglich eine dringend benötigte Modernisierung, um mit den sich entwickelnden Designstandards Schritt zu halten?
Der Untergang von Character.AI: Ein Weckruf für KI-Ethik
Die Insolvenz und die teilweise Übernahme von Character.AI durch Disney, inmitten von Klagen wegen Teenager-Suiziden, offenbaren die ethische Gratwanderung, die Plattformen für nutzergenerierte KI meistern müssen.
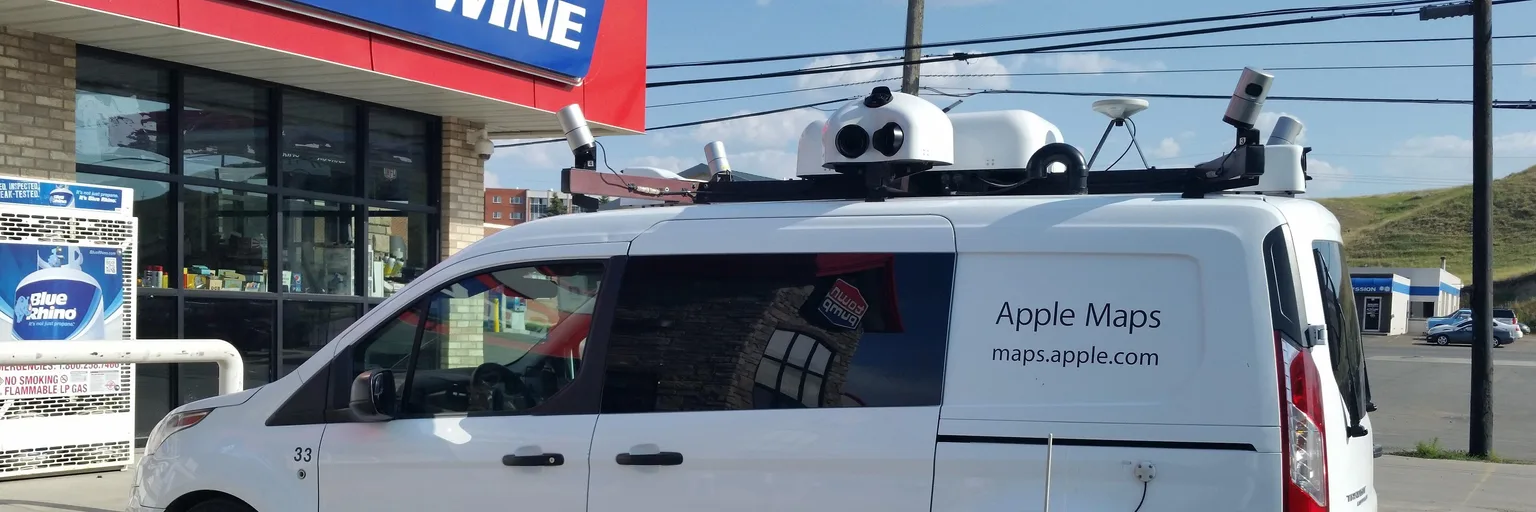
Fords Wechsel zu Apple Maps: Warum Google im E-Auto-Rennen Boden verliert
Fords Entscheidung, Apple Maps in die nächste Generation seiner Elektrofahrzeuge zu integrieren und Google für die Kernnavigation zu verlassen, markiert einen Wendepunkt im Infotainment der Automobilbranche und bei der Abhängigkeit von Big-Tech-Ökosystemen.
Ungenutzte Energie: So verlängern Sie die Akkulaufzeit Ihres Smartphones
Bevor Sie zur Powerbank greifen, sollten Sie wissen, dass erhebliche Verbesserungen der Akkulaufzeit oft in übersehenen Smartphone-Einstellungen verborgen liegen, bereit, die tägliche Laufzeit Ihres Geräts zu verlängern.